- Actualizado: septiembre 26, 2026
Phishing: qué es, cómo detectarlo y qué hacer si caíste
Phishing: qué es y por qué debería importarte aunque no trabajes en tecnología. El phishing es el engaño más común de internet: un mensaje que se hace pasar por tu banco, una empresa de envíos, tu jefe o una plataforma que usas, para que entregues una contraseña, un código o dinero. En esta guía vas a ver cómo funciona, sus tipos, seis señales para detectarlo, ejemplos de correos falsos, qué hacer si ya caíste y cómo la inteligencia artificial está haciendo estos engaños más convincentes 🎣
Respuesta corta: el phishing es un tipo de fraude en el que un delincuente se hace pasar por una persona o una empresa de confianza, por correo, SMS, llamada, redes sociales o un sitio web falso, para que reveles contraseñas, datos bancarios o códigos, descargues un archivo malicioso o hagas una transferencia. Se combate desconfiando de la urgencia y verificando por otro canal.
No hace falta ser ingenuo para caer. Como verás en los casos reales de esta guía, han caído empleados de Google, Facebook y Twitter. Lo que protege no es la inteligencia, sino los hábitos: saber qué señales mirar y qué hacer antes de hacer clic.
¿Quieres aprender a protegerte a ti y a tu equipo, a tu ritmo?
Qué es el phishing
El phishing es una técnica de ingeniería social: en lugar de atacar una falla técnica de un sistema, ataca a la persona que lo usa. El delincuente no necesita «hackear» tu cuenta si consigue que tú mismo le entregues la contraseña.
El nombre viene del inglés fishing (pescar): el atacante lanza un anzuelo, que puede ser un correo, un SMS o una llamada, y espera que alguien muerda. En español también se habla de suplantación de identidad, porque casi siempre el engaño consiste en hacerse pasar por alguien de confianza.
Los objetivos más habituales son cuatro:
- Robar credenciales: usuario y contraseña de tu correo, banco o redes sociales.
- Obtener datos financieros: números de tarjeta, códigos de verificación o claves de un solo uso.
- Instalar malware: un archivo adjunto o un enlace que descarga un programa malicioso.
- Conseguir una transferencia: sobre todo en empresas, con facturas falsas o pedidos urgentes «del director».
Por qué el phishing sigue siendo el fraude más común
Según el informe anual 2025 del Centro de Denuncias de Delitos en Internet del FBI (IC3), el phishing y la suplantación fueron el tipo de delito más denunciado del año, con unas 192.000 denuncias, más del doble que la segunda categoría. En total, las pérdidas por delitos en internet reportadas al IC3 superaron los 20.000 millones de dólares.
La razón es simple: el phishing es barato, se puede enviar a millones de personas a la vez y solo necesita que una pequeña parte caiga para ser rentable. Además, se adapta a cada época: primero fueron los correos del «príncipe nigeriano», después los SMS de paquetes retenidos y hoy los mensajes escritos con IA y hasta videollamadas con rostros falsos.
Cómo funciona un ataque de phishing, paso a paso
Casi todos los ataques siguen la misma secuencia:
- Elección del disfraz: el atacante elige a quién imitar (un banco, una empresa de envíos, una plataforma de streaming, un proveedor o un directivo).
- Investigación: en ataques dirigidos, reúne información pública sobre la víctima en redes sociales o en la web de la empresa.
- El anzuelo: envía un mensaje que genera una emoción fuerte, como miedo («tu cuenta será bloqueada»), urgencia («tienes 24 horas») o codicia («ganaste un premio»).
- La trampa: el mensaje lleva a un sitio falso casi idéntico al real, pide un archivo adjunto o solicita una respuesta con datos.
- El aprovechamiento: con los datos obtenidos, entra a tus cuentas, vacía fondos, suplanta tu identidad o usa tu correo para engañar a tus contactos.
Tipos de phishing
El phishing no se limita al correo electrónico. Estos son los tipos más comunes:
| Tipo | Canal | Cómo se ve | Ejemplo típico |
|---|---|---|---|
| Phishing masivo | Correo | Mensajes genéricos enviados a miles de personas | «Tu cuenta será suspendida, verifica tus datos» |
| Spear phishing | Correo o mensajería | Mensaje personalizado con tu nombre, cargo o proyectos | Un «proveedor» que menciona un pedido real |
| Whaling | Correo | Dirigido a directivos o personas con poder de decisión | Una falsa demanda judicial para el director general |
| Fraude del CEO / BEC | Correo corporativo | Suplanta a un jefe o proveedor para pedir pagos | «Necesito que hagas esta transferencia hoy, es confidencial» |
| Smishing | SMS | Mensajes cortos con un enlace | «Tu paquete está retenido, paga el envío aquí» |
| Vishing | Llamada telefónica | Alguien que dice ser del banco o del soporte técnico | «Detectamos un cargo sospechoso, dime el código que te llegó» |
| Quishing | Código QR | Un QR que lleva a una web falsa | Un QR pegado encima del original en un parquímetro |
| Phishing en redes | Redes sociales y mensajería | Perfiles falsos de marcas o contactos | «Soy yo, cambié de número, ¿me prestas dinero?» |
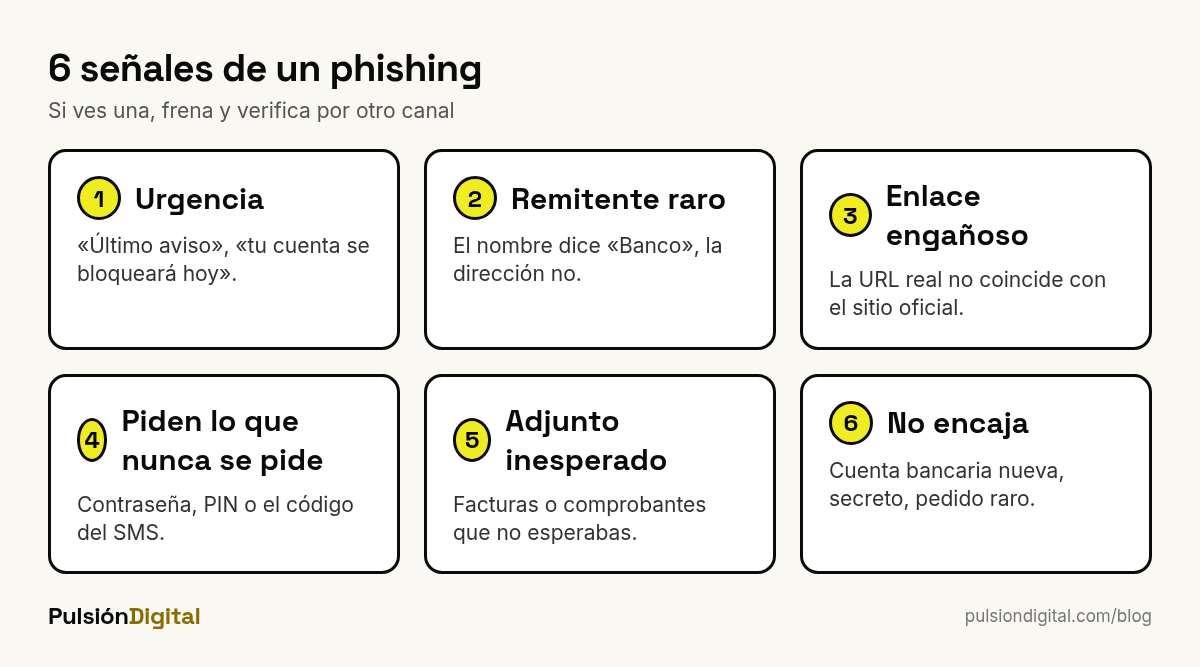
6 señales para detectar un phishing
Ningún filtro es perfecto, así que conviene entrenar el ojo. Estas seis señales cubren la gran mayoría de los casos:
1. Urgencia o amenaza
«Último aviso», «tu cuenta se bloqueará en 2 horas», «responde hoy». La prisa es la herramienta favorita del estafador, porque impide pensar. Las empresas serias rara vez exigen actuar en minutos.
2. Un remitente que no coincide
El nombre visible dice «Banco Nacional», pero la dirección real es algo como [email protected]. Mira siempre la dirección completa, no solo el nombre.
3. Enlaces que no llevan a donde dicen
Antes de hacer clic, pasa el cursor por encima del enlace (en el celular, mantén presionado) y mira la dirección real. Desconfía de dominios con letras cambiadas, guiones extra o terminaciones extrañas.
4. Te piden datos que nunca se piden por ese medio
Ningún banco te va a pedir tu contraseña completa, el PIN de tu tarjeta o el código que te llegó por SMS. Si alguien lo pide, es fraude, aunque diga que es «para protegerte».
5. Adjuntos inesperados
Una «factura», un «comprobante» o un «documento escaneado» que no esperabas, sobre todo en formatos comprimidos o con macros, es una de las vías más comunes para instalar malware.
6. Algo no encaja con el contexto
Un proveedor que de repente cambia la cuenta bancaria, un jefe que escribe a las 11 de la noche pidiendo tarjetas de regalo, un paquete que no pediste. La pregunta clave es: ¿esto tiene sentido?
Durante años se enseñó a buscar faltas de ortografía. Hoy esa señal ya no sirve tanto: con la IA, los estafadores escriben sin errores y en cualquier idioma. Por eso las señales de contexto (urgencia, pedido inusual, canal extraño) pesan más que la redacción.
Ejemplos de correos y mensajes de phishing
Estos ejemplos son ilustrativos, basados en patrones habituales. Fíjate en las señales que aparecen en cada uno.
Ejemplo 1: el falso aviso del banco
Asunto: Actividad inusual detectada en su cuenta
Estimado cliente: hemos detectado un acceso no autorizado. Para evitar el bloqueo definitivo, confirme su identidad en las próximas 24 horas en el siguiente enlace: [Verificar ahora]
Señales: saludo genérico, amenaza de bloqueo, plazo corto y un enlace para «verificar». Lo correcto es cerrar el correo y entrar a la aplicación del banco escribiendo tú la dirección.
Ejemplo 2: el SMS del paquete
Su envío no pudo ser entregado por falta de pago de 1,99 en tasas. Regularice aquí: [enlace acortado]
Señales: no esperabas un paquete, el monto es pequeño para que no lo pienses, y el enlace está acortado. El objetivo real suele ser tu tarjeta completa.
Ejemplo 3: el falso director
Hola, ¿estás en la oficina? Estoy en una reunión y no puedo hablar. Necesito que hagas una transferencia urgente a un proveedor nuevo. Te paso los datos, no lo comentes todavía.
Señales: urgencia, secreto, imposibilidad de hablar y un proveedor nuevo. La regla de oro: verificar por otro canal, por ejemplo llamando al número que ya tienes guardado.
Ejemplo 4: el «cambié de número»
Hola mamá, se me rompió el celular y este es mi número nuevo. ¿Me puedes transferir para pagar algo urgente? Luego te explico.
Señales: número desconocido, emoción familiar y pedido de dinero. Llama al número de siempre o haz una pregunta que solo la persona real podría responder.
Casos reales de phishing que salieron muy caros
Google y Facebook: más de 100 millones en facturas falsas
Entre 2013 y 2015, el ciudadano lituano Evaldas Rimasauskas montó un esquema de fraude por correo electrónico empresarial (BEC) contra dos gigantes tecnológicos: Google y Facebook. Registró en Letonia una empresa con el mismo nombre que Quanta Computer, un fabricante taiwanés de hardware con el que ambas compañías trabajaban, y les envió facturas falsas y correos de phishing que suplantaban a empleados y ejecutivos del proveedor. Según el Departamento de Justicia de Estados Unidos, las dos empresas transfirieron en total más de 120 millones de dólares. Rimasauskas se declaró culpable de fraude electrónico y en 2019 fue condenado a cinco años de prisión. Google informó que recuperó todo el dinero y Facebook, la mayor parte.
Lección: si engañaron a dos de las empresas más sofisticadas del mundo, cualquiera puede caer. La defensa clave es verificar por otro canal cualquier cambio de datos bancarios de un proveedor.
Twitter 2020: una llamada que abrió las cuentas más famosas
En julio de 2020, varias cuentas de Twitter muy conocidas, entre ellas las de Barack Obama, Joe Biden y Elon Musk, publicaron mensajes que pedían enviar bitcoins con la promesa de devolver el doble. Según la investigación del Departamento de Servicios Financieros de Nueva York, los atacantes llamaron por teléfono a empleados de Twitter haciéndose pasar por el servicio de ayuda técnica interno y los dirigieron a una página falsa idéntica al acceso VPN de la empresa. Así engañaron a cuatro empleados y obtuvieron sus credenciales. El fraude causó al menos 118.000 dólares en pérdidas. El presunto cerebro era un joven de 17 años de Florida.
Lección: el phishing no es solo correo. Una llamada convincente combinada con una web falsa (vishing más phishing) puede burlar a empleados de una empresa tecnológica.
Phishing con inteligencia artificial: deepfakes y correos perfectos
La IA generativa cambió las reglas en tres frentes:
- Correos sin errores y personalizados: un atacante puede generar en segundos mensajes impecables, en cualquier idioma, adaptados al cargo y a los intereses de cada víctima.
- Voces clonadas: con unos segundos de audio público se puede imitar la voz de un familiar o de un directivo en una llamada.
- Videos falsos (deepfakes): ya no solo se falsifica un correo, también una videollamada.
El caso Arup: 25 millones en una videollamada falsa
A comienzos de 2024, un empleado de finanzas de la oficina de Hong Kong de Arup, una firma de ingeniería británica, recibió un mensaje que parecía venir del director financiero de la empresa pidiendo una operación confidencial. Tuvo dudas, pero luego participó en una videollamada en la que aparecían el director financiero y otros colegas. Todos eran recreaciones hechas con IA. Convencido, realizó 15 transferencias por un total de unos 25 millones de dólares. La empresa confirmó públicamente el caso en mayo de 2024.
Qué cambia para ti: ver una cara o escuchar una voz conocida ya no es prueba suficiente. Ante un pedido de dinero o de datos sensibles, la verificación tiene que hacerse por un canal que tú inicias: llamar al número guardado, preguntar algo que solo esa persona sabe o acordar en familia una «palabra clave» para emergencias.
La IA también ayuda a defenderse: los filtros de correo modernos usan modelos para detectar mensajes sospechosos, y puedes pegar un mensaje dudoso en un asistente para que te señale posibles señales de fraude, siempre sin incluir datos personales. Si te preocupa la privacidad, una opción es usar modelos que corren en tu propia computadora, como enseñamos en el curso de IA Local con Ollama. Y para evaluar lo que te dice cualquier fuente, humana o artificial, te servirá nuestra guía de pensamiento crítico.
Cómo protegerte del phishing
Estas medidas reducen muchísimo el riesgo:
- Activa la verificación en dos pasos (o autenticación multifactor) en tu correo, banco y redes. Aunque roben tu contraseña, no podrán entrar sin el segundo factor. Las llaves de seguridad y las claves de acceso (passkeys) resisten mejor el phishing que los códigos por SMS.
- Usa un gestor de contraseñas. Además de crear claves únicas, no autocompleta tu contraseña en un sitio falso, lo que funciona como alarma.
- Escribe tú las direcciones de los sitios importantes o usa las aplicaciones oficiales en lugar de hacer clic en enlaces de mensajes.
- Verifica por otro canal cualquier pedido de dinero, cambio de cuenta bancaria o solicitud de datos.
- Mantén todo actualizado: sistema operativo, navegador y aplicaciones.
- Desconfía de la urgencia. Si un mensaje te pide actuar ya, tómate cinco minutos.
- En empresas, define un protocolo: ninguna transferencia nueva sin doble aprobación y confirmación telefónica.
Si trabajas con Gmail, Drive y el resto de las herramientas de Google, conviene configurar bien la seguridad de tu cuenta; en nuestra guía sobre qué es Google Workspace y para qué sirve tienes el panorama general. Y si tienes un sitio web o una tienda online, también es un objetivo: un certificado SSL, copias de seguridad y un servicio de ciberseguridad para tu sitio ayudan a que nadie use tu dominio para engañar a tus clientes. En Neolo puedes ver opciones de hosting y seguridad para proyectos de todos los tamaños.
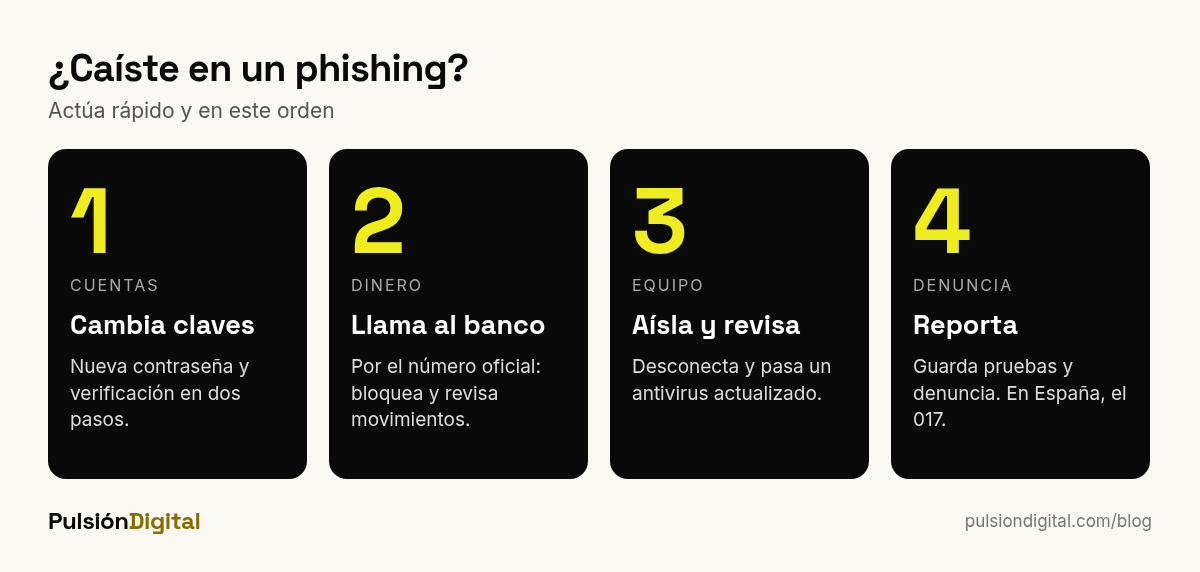
Qué hacer si caíste en un phishing
Le pasa a mucha gente. Lo importante es actuar rápido y sin vergüenza. Sigue este orden:
| Si entregaste… | Qué hacer de inmediato |
|---|---|
| Una contraseña | Cámbiala ya, y también en cualquier otro sitio donde uses la misma. Cierra las sesiones abiertas y activa la verificación en dos pasos. |
| Datos de tarjeta o bancarios | Llama al banco por el número oficial, bloquea la tarjeta y revisa los movimientos recientes. |
| Un código de verificación | Entra a la cuenta afectada, revisa dispositivos conectados y cambia la contraseña. Avisa al servicio correspondiente. |
| Dinero por transferencia | Contacta a tu banco lo antes posible para intentar frenar o revertir la operación y haz la denuncia. |
| Abriste un adjunto o instalaste algo | Desconecta el equipo de internet, pásale un antivirus actualizado y, en el trabajo, avisa de inmediato al área de sistemas. |
| Acceso a tu correo o redes | Recupera la cuenta con el proceso oficial y avisa a tus contactos para que no caigan en mensajes enviados en tu nombre. |
Después, denuncia. Guarda capturas del mensaje, la dirección del remitente y el enlace. En España puedes llamar gratis al 017, la línea de ayuda en ciberseguridad del INCIBE. En otros países, acude a la policía o fiscalía especializada en delitos informáticos; en Estados Unidos, al IC3 del FBI. Denunciar ayuda a que bloqueen el sitio falso y a que otras personas no caigan.
Ejercicio práctico: entrena tu ojo en 15 minutos
Este ejercicio convierte la teoría en hábito:
- Revisa tu carpeta de spam y elige tres mensajes. Para cada uno, identifica al menos dos de las seis señales de esta guía.
- Revisa la dirección real del remitente de los últimos cinco correos de «servicios» que recibiste. ¿Todas coinciden con el dominio oficial?
- Activa la verificación en dos pasos en tu correo principal si todavía no la tienes. Es la medida con más impacto por minuto invertido.
- Acuerda una palabra clave familiar para pedidos urgentes de dinero por teléfono o mensaje.
- Escribe tu protocolo personal en una frase, por ejemplo: «Si me piden dinero o datos con urgencia, cuelgo y llamo yo al número que ya tengo».
Cómo lo aprendes en Pulsión Digital
En Pulsión Digital creemos que la mejor defensa contra el phishing es una combinación de conocimiento técnico y criterio humano. El curso de Ciberseguridad tiene 10 clases cortas, alrededor de una hora y media en total, y la primera está dedicada justamente a riesgos y amenazas: hacking, ingeniería social y phishing. A partir de ahí recorre:
- Malware, ransomware y gestión de riesgo personal.
- Redes, WiFi y seguridad en dispositivos móviles.
- Control de accesos, autenticación multifactor, contraseñas y gestores de contraseñas.
- Criptografía, copias de seguridad y firma digital.
- Ciberdelitos, suplantación, fraudes y respuesta ante incidentes.
- Seguridad en organizaciones, continuidad de negocio y cultura de seguridad.
Lo haces a tu propio ritmo, con un examen en cada clase, un tutor con IA para resolver dudas, una comunidad de personas con intereses parecidos y un certificado al terminar.
Si en tu trabajo usas las herramientas de Google, el curso de Google Workspace te ayuda a sacarles provecho con buenas prácticas de uso compartido y acceso.
Preguntas frecuentes sobre el phishing
¿Qué es el phishing en pocas palabras?
Es un fraude en el que alguien se hace pasar por una persona o empresa de confianza, por correo, SMS, llamada o redes sociales, para que entregues contraseñas, datos bancarios o dinero, o instales un programa malicioso.
¿Cómo detectar un phishing?
Fíjate en seis señales: urgencia o amenazas, un remitente que no coincide con el oficial, enlaces que llevan a otra dirección, pedidos de datos que nunca se piden por ese medio, adjuntos inesperados y pedidos que no encajan con el contexto.
¿Cuáles son los tipos de phishing?
Los más comunes son el phishing masivo por correo, el spear phishing dirigido, el whaling contra directivos, el fraude del CEO o BEC, el smishing por SMS, el vishing por teléfono, el quishing con códigos QR y el phishing en redes sociales y mensajería.
¿Qué hago si hice clic en un enlace de phishing?
Si solo hiciste clic y no escribiste nada, cierra la página y pasa un antivirus. Si escribiste una contraseña, cámbiala de inmediato y activa la verificación en dos pasos. Si diste datos bancarios, llama a tu banco por el número oficial y bloquea la tarjeta. Después, denuncia.
¿La inteligencia artificial hace más peligroso el phishing?
Sí. Permite crear correos sin errores y personalizados, clonar voces y fabricar videollamadas falsas, como en el caso de Arup en 2024. Por eso es clave verificar cualquier pedido sensible por un canal que tú inicies.
¿La verificación en dos pasos evita el phishing?
Reduce mucho el daño, porque una contraseña robada no alcanza para entrar. Aun así, algunos ataques piden también el código, por eso nunca debes compartirlo. Las llaves de seguridad y las passkeys son las opciones más resistentes.
Conclusión
El phishing funciona porque ataca a las personas, no a las máquinas, y por eso se combate con hábitos humanos: frenar ante la urgencia, mirar la dirección real, no entregar códigos y verificar por otro canal. Los casos de Google, Facebook, Twitter y Arup muestran que nadie es inmune, y la IA hace los engaños cada vez más convincentes. Empieza hoy con el ejercicio de 15 minutos, activa la verificación en dos pasos y, si quieres formarte en serio, el curso de Ciberseguridad de Pulsión Digital te acompaña paso a paso.
Fuentes consultadas
- FBI, Internet Crime Complaint Center (2026). 2025 IC3 Annual Report.
- Departamento de Justicia de EE. UU., Fiscalía del Distrito Sur de Nueva York (2019). Lithuanian Man Sentenced To 5 Years In Prison For Theft Of Over $120 Million In Fraudulent Business Email Compromise Scheme.
- New York State Department of Financial Services (2020). Twitter Investigation Report.
- CNN (2024). Arup revealed as victim of $25 million deepfake scam involving Hong Kong employee.
- INCIBE. Tu Ayuda en Ciberseguridad (017).
- Gobierno de Argentina. ¿Qué es el phishing?