- Actualizado: septiembre 30, 2026
Qué es la ciberseguridad: tipos, amenazas y hábitos básicos
Saber qué es la ciberseguridad ya no es cosa de informáticos. Tu dinero, tus fotos, tus conversaciones y el funcionamiento de tu negocio viven en dispositivos y cuentas conectadas a internet. Cuando algo falla, las consecuencias pueden ir desde perder el acceso a tu correo hasta paralizar una empresa entera. La buena noticia: la mayoría de los ataques aprovecha descuidos básicos, y eso significa que unos pocos hábitos bien aplicados te protegen de gran parte del riesgo 🔐
Respuesta corta: la ciberseguridad es el conjunto de prácticas, tecnologías y hábitos que protegen dispositivos, redes, cuentas y datos frente a accesos no autorizados, robos, ataques y fallos. Su objetivo es preservar tres cosas: la confidencialidad (que solo acceda quien debe), la integridad (que nadie altere la información) y la disponibilidad (que los sistemas funcionen cuando se necesitan).
En esta guía verás una definición clara, para qué sirve, los tipos de ciberseguridad, las amenazas más comunes con datos actualizados, un caso real que paralizó el combustible de medio país, el doble papel de la inteligencia artificial y cinco hábitos básicos para personas y pymes, con un plan para aplicarlos esta semana.
¿Quieres proteger tus cuentas, tus dispositivos y tu negocio con criterio?
Qué es la ciberseguridad
La ciberseguridad (también llamada seguridad informática o seguridad digital) es la práctica de proteger sistemas, redes, dispositivos y datos frente a ataques, accesos indebidos y daños. Incluye tecnología, como antivirus, cortafuegos o cifrado, pero también procesos (copias de seguridad, planes de respuesta) y, sobre todo, personas que saben reconocer un riesgo.
Una forma útil de entenderla es pensar en tu casa. Tienes cerraduras (contraseñas), una llave extra que solo tú tienes (verificación en dos pasos), una alarma (alertas de inicio de sesión), un seguro (copias de seguridad) y el sentido común de no abrirle la puerta a cualquiera (detectar engaños). Ninguna medida sola es suficiente; juntas hacen que entrar sea difícil y que, si alguien entra, el daño sea limitado.
Los tres pilares: confidencialidad, integridad y disponibilidad
Los profesionales resumen los objetivos de la ciberseguridad en la llamada tríada CIA, por sus siglas en inglés:
- Confidencialidad: la información solo la ven quienes están autorizados. Una filtración de datos de clientes rompe este pilar.
- Integridad: la información es exacta y nadie la modificó sin permiso. Un estafador que cambia el número de cuenta de una factura rompe este pilar.
- Disponibilidad: los sistemas y datos están accesibles cuando se necesitan. Un ransomware que bloquea los ordenadores de una empresa rompe este pilar.
Cada medida de seguridad protege al menos uno de estos tres. Tenerlos en mente ayuda a priorizar: no todo es «evitar hackers», también es asegurarte de que puedes seguir trabajando si algo sale mal.
Un marco de referencia: las 6 funciones del NIST
El Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) publicó el 26 de febrero de 2024 la versión 2.0 de su Cybersecurity Framework, pensada para organizaciones de todos los tamaños, desde pequeñas escuelas y ONG hasta grandes corporaciones. Organiza la ciberseguridad en seis funciones que sirven como lista de control incluso para una persona:
- Gobernar: decidir quién es responsable de la seguridad y qué reglas se siguen.
- Identificar: saber qué tienes que proteger (cuentas, equipos, datos).
- Proteger: aplicar las defensas (contraseñas, actualizaciones, copias).
- Detectar: darte cuenta a tiempo de que algo va mal.
- Responder: actuar cuando ocurre un incidente.
- Recuperar: volver a la normalidad y aprender de lo ocurrido.
Para qué sirve la ciberseguridad
Su función va mucho más allá de «evitar virus». En la práctica, sirve para:
- Proteger tu dinero: cuentas bancarias, billeteras digitales y tarjetas.
- Proteger tu identidad: evitar que alguien se haga pasar por ti para estafar a tus contactos o pedir créditos a tu nombre.
- Mantener un negocio en marcha: un ataque puede detener ventas, facturación y producción durante días.
- Cumplir la ley: muchas normativas de protección de datos obligan a las organizaciones a cuidar la información de sus clientes.
- Proteger servicios esenciales: hospitales, energía, agua y transporte dependen de sistemas informáticos.
- Conservar la confianza: una filtración daña la reputación de una marca durante años.
El costo de fallar es alto. Según el informe Cost of a Data Breach 2025 de IBM, el costo medio global de una brecha de datos fue de 4,44 millones de dólares, un 9 % menos que el año anterior, pero todavía una cifra que puede hundir a muchas empresas.
Tipos de ciberseguridad
La ciberseguridad se divide en áreas según lo que protege. No necesitas dominarlas todas, pero conocerlas te ayuda a entender dónde están tus puntos débiles.
| Tipo | Qué protege | Ejemplo de medida |
|---|---|---|
| Seguridad de redes | Las conexiones entre dispositivos (wifi, redes de oficina) | Cortafuegos, wifi con contraseña robusta, VPN |
| Seguridad de dispositivos (endpoints) | Ordenadores, móviles, tablets | Actualizaciones automáticas, antimalware, bloqueo de pantalla |
| Seguridad de identidad y accesos | Quién puede entrar a qué | Verificación en dos pasos, gestor de contraseñas, permisos mínimos |
| Seguridad de datos | La información en sí, guardada o en tránsito | Cifrado, copias de seguridad, clasificación de datos |
| Seguridad de aplicaciones | Sitios web, apps y software | Desarrollo seguro, parches, certificado SSL |
| Seguridad en la nube | Servicios como correo, almacenamiento o suites de oficina online | Configuración correcta de permisos, alertas de acceso |
| Seguridad operativa e infraestructura crítica | Sistemas que controlan procesos físicos (energía, fábricas) | Separar redes de oficina y de operación |
| Concienciación y cultura | Las personas y sus decisiones | Formación para detectar engaños, protocolos claros |
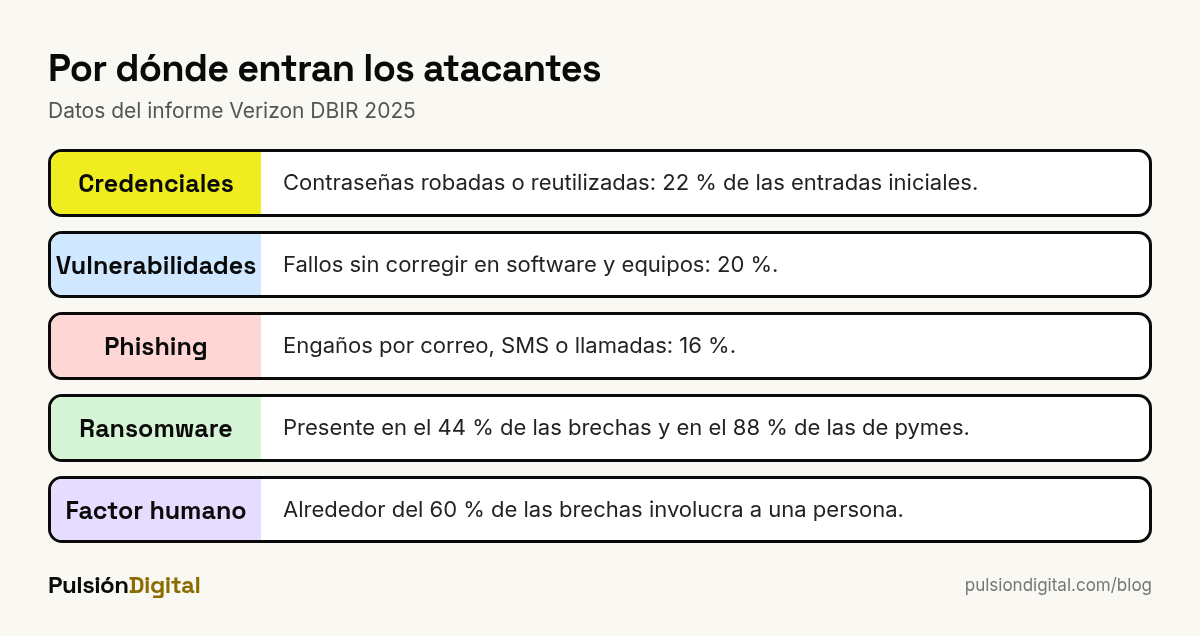
Fíjate en la última fila. Es la más barata y, a menudo, la más eficaz: según el Data Breach Investigations Report 2025 de Verizon, alrededor del 60 % de las brechas involucró un elemento humano, como un error, un clic en un engaño o credenciales robadas.
Las amenazas más comunes hoy
Conocer al adversario es la mitad de la defensa. Estas son las amenazas que más daño causan, tanto a personas como a organizaciones.
Robo y abuso de credenciales
Si alguien obtiene tu usuario y contraseña, no necesita «hackear» nada: simplemente entra. En el informe de Verizon, el abuso de credenciales fue la vía de entrada inicial más común (22 % de las brechas analizadas con vector conocido). Las contraseñas se roban con engaños, con programas espía o porque se reutilizaron en un sitio que sufrió una filtración.
Explotación de vulnerabilidades
Los programas tienen fallos, y los atacantes buscan los que no se han corregido. En el mismo informe, esta vía alcanzó el 20 % de las entradas iniciales, muy cerca del robo de credenciales. Por eso actualizar no es un trámite molesto, sino una de las defensas más eficaces.
Mensajes que se hacen pasar por tu banco, una empresa de envíos o tu jefe para que hagas clic, entregues datos o transfieras dinero. Representó el 16 % de las entradas iniciales en el informe de Verizon. Lo explicamos a fondo, con ejemplos y señales de alerta, en nuestra guía sobre qué es el phishing y cómo detectarlo.
Malware y ransomware
Malware es cualquier software malicioso: virus, troyanos, programas espía. El ransomware es un tipo especialmente dañino que cifra tus archivos o sistemas y exige un rescate para liberarlos, a menudo con la amenaza añadida de publicar los datos robados. Verizon lo encontró en el 44 % de las brechas analizadas en su informe 2025, frente al 32 % del año anterior. La mediana de lo pagado a los grupos de ransomware bajó a 115.000 dólares, y el 64 % de las víctimas no pagó.
Ataques de denegación de servicio
Buscan tumbar un sitio web o un servicio inundándolo de tráfico. No roban datos, pero afectan la disponibilidad y, con ella, las ventas y la reputación.
Riesgos de terceros
Tu seguridad también depende de tus proveedores. Según Verizon, el porcentaje de brechas con participación de un tercero se duplicó, del 15 % al 30 %. Si un proveedor con acceso a tus sistemas es atacado, tú también puedes serlo.
Errores humanos
Un correo enviado a la persona equivocada, una carpeta compartida con «cualquiera con el enlace» o un servidor mal configurado. No hay mala intención, pero el daño puede ser igual de grave.
Caso real: Colonial Pipeline, una sola contraseña y medio país sin combustible
El 7 de mayo de 2021, poco antes de las 5:00 de la mañana, un empleado de Colonial Pipeline encontró una nota de rescate en un sistema de la red informática de la empresa. Colonial opera el mayor oleoducto de productos refinados de Estados Unidos: más de 5.500 millas de tuberías que transportan casi la mitad del combustible que se consume en la costa este del país, según su propio director ejecutivo, Joseph Blount.
El ataque lo realizó el grupo criminal DarkSide, que cifró los sistemas informáticos de la empresa. Aunque el ransomware afectó la red administrativa, la compañía decidió detener todo el oleoducto para evitar que el malware llegara a la red que controla la operación física. En unos quince minutos, las 5.500 millas quedaron paradas. Hubo compras de pánico y escasez en la costa este, y el restablecimiento completo del servicio comenzó recién la noche del 12 de mayo.
¿Cómo entraron? En su testimonio ante el Senado de Estados Unidos en junio de 2021, Blount explicó que los atacantes aprovecharon un perfil de VPN antiguo que ya no debía estar en uso. Según recogió la prensa especializada de esa audiencia, esa cuenta no tenía verificación en dos pasos, así que bastó con una contraseña robada. Blount aclaró que no era una contraseña débil del tipo «Colonial123»: era compleja, pero una sola contraseña, por fuerte que sea, deja de protegerte en cuanto alguien la obtiene.
La empresa pagó un rescate de unos 75 bitcoins, alrededor de 4,4 millones de dólares en ese momento. Semanas después, el Departamento de Justicia anunció que había recuperado 63,7 bitcoins, valorados entonces en unos 2,3 millones de dólares.
Qué enseña el caso
- Las cuentas olvidadas son puertas abiertas. Revisa y cierra accesos que ya no se usan: exempleados, proveedores antiguos, apps que ya no utilizas.
- La contraseña sola no alcanza. Con verificación en dos pasos, la contraseña robada no habría bastado.
- Tener un plan de respuesta salva tiempo. Los empleados sabían que podían detener la operación y lo hicieron en minutos. Eso limitó el daño.
- La ciberseguridad tiene consecuencias físicas. Un ataque a la red de oficina acabó afectando el combustible de millones de personas.
Ciberseguridad para personas y para pymes: no es lo mismo
Los principios son los mismos, pero las prioridades cambian.
Si eres una persona
Tus activos más valiosos son tus cuentas: correo (la llave que recupera todas las demás), banco, redes sociales y almacenamiento en la nube. El riesgo principal son las estafas y el robo de credenciales. La defensa se centra en contraseñas únicas, verificación en dos pasos, actualizaciones y desconfiar de los mensajes urgentes.
Si tienes una pyme
Existe el mito de que los delincuentes solo atacan a grandes empresas. Los datos dicen lo contrario: en el informe de Verizon 2025, el ransomware estuvo presente en el 88 % de las brechas de pequeñas y medianas empresas, frente al 39 % en las grandes. Los atacantes ajustan el rescate al tamaño de la víctima y aprovechan que las pymes suelen tener menos copias de seguridad al día.
Para una pyme, las prioridades son: controlar quién accede a qué, tener copias de seguridad que funcionen, mantener el software actualizado, proteger el sitio web y formar al equipo. Si tu empresa trabaja con una suite en la nube, configurarla bien marca una gran diferencia; lo explicamos en qué es Google Workspace y para qué sirve. Y si tienes un sitio web o tienda online, conviene apoyarte en un proveedor que se ocupe de la parte técnica: en Neolo tienes servicios de ciberseguridad, certificados SSL y copias de seguridad pensados para negocios.
La IA en la ciberseguridad: arma y escudo
La inteligencia artificial cambió el tablero para los dos bandos.
La IA como arma
- Engaños más creíbles: los correos de phishing ya no llegan con faltas de ortografía. Según Verizon, el texto generado sintéticamente en correos maliciosos se duplicó en los últimos dos años, según datos de uno de sus socios.
- Suplantación de voz e imagen: los deepfakes permiten imitar la voz de un familiar o la cara de un directivo en una videollamada.
- Automatización: los atacantes pueden probar más objetivos, más rápido y en más idiomas.
La IA como defensa
- Detección más rápida: los sistemas con IA analizan millones de eventos para encontrar comportamientos anómalos. Según IBM, en 2025 el tiempo medio para identificar y contener una brecha bajó a 241 días, el más bajo en nueve años, y el informe atribuye parte de esa mejora a las defensas apoyadas en IA.
- Filtros más inteligentes: el correo y los navegadores bloquean cada vez más intentos de fraude antes de que lleguen a ti.
El riesgo nuevo: tus datos dentro de la IA
Hay un tercer frente del que se habla menos: lo que tú mismo le cuentas a una IA. Verizon detectó que el 15 % de los empleados accedía de forma habitual a herramientas de IA generativa desde dispositivos de trabajo, muchas veces con cuentas personales. Y el informe de IBM señala que un alto nivel de shadow AI (uso de herramientas de IA no autorizadas) sumó unos 670.000 dólares al costo medio de una brecha. Una alternativa para información sensible es usar modelos de IA que funcionen en tu propio equipo, sin enviar los datos a servidores externos.
5 hábitos básicos de ciberseguridad
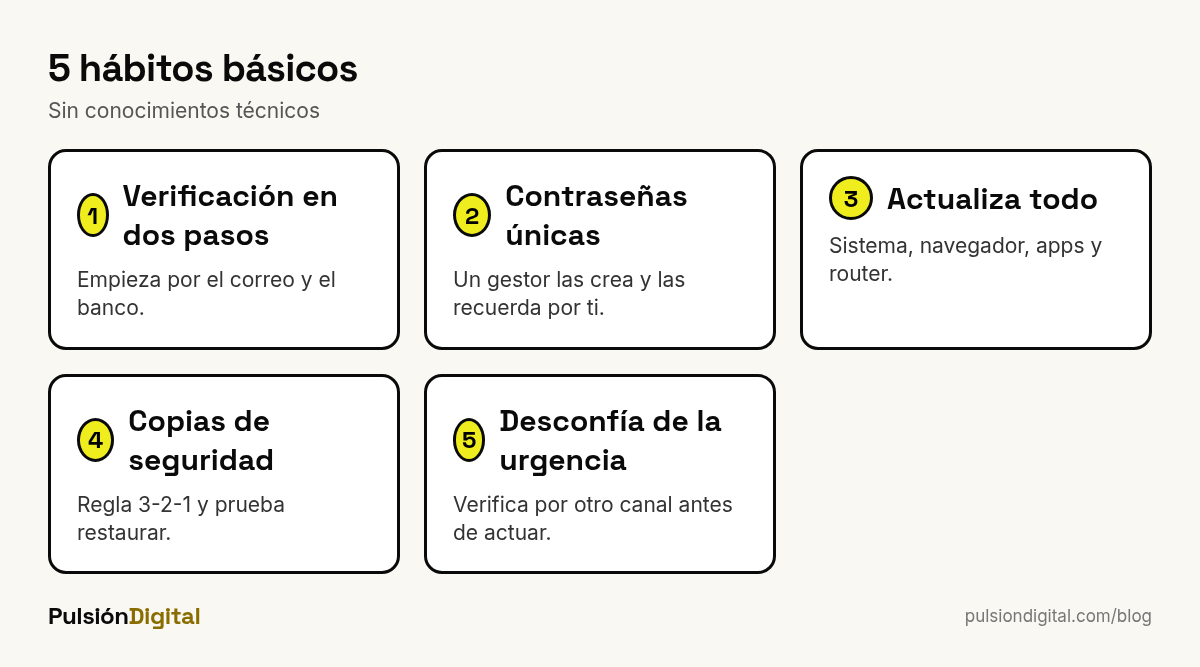
Si solo haces cinco cosas, que sean estas. Sirven para personas y para equipos pequeños, y no requieren conocimientos técnicos.
1. Activa la verificación en dos pasos (MFA) en todo lo importante
Añade un segundo factor además de la contraseña: una app de autenticación, una llave física o una notificación en el móvil. Un estudio de Microsoft publicado en 2023, basado en cuentas de Azure Active Directory, encontró que la autenticación multifactor redujo el riesgo de compromiso en un 99,22 % en el conjunto de cuentas analizadas. Empieza por el correo, el banco y las redes sociales.
2. Usa contraseñas únicas con un gestor de contraseñas
El problema no es solo que las contraseñas sean débiles, sino que se reutilizan: cuando un sitio sufre una filtración, los atacantes prueban esa misma combinación en otros servicios. Un gestor de contraseñas crea y recuerda una clave distinta y larga para cada cuenta. Tú solo memorizas una.
3. Actualiza todo, siempre
Sistema operativo, navegador, apps, router y plugins del sitio web. Las actualizaciones corrigen fallos que los atacantes ya conocen. Activa las actualizaciones automáticas y no postergues el «reiniciar ahora» durante semanas.
4. Haz copias de seguridad y comprueba que funcionan
Una buena copia de seguridad convierte un ransomware de catástrofe en contratiempo. Una regla práctica muy difundida es la 3-2-1: tres copias de tus datos, en dos soportes distintos, y una de ellas fuera de tu oficina o desconectada. Y lo más olvidado: prueba restaurar un archivo de vez en cuando.
5. Desconfía de la urgencia
Casi todos los engaños tienen algo en común: te presionan para actuar ya. «Tu cuenta será bloqueada», «el pago vence hoy», «soy tu jefe, necesito esta transferencia ahora». Ante cualquier pedido urgente de dinero, datos o accesos, verifica por otro canal: llama al número oficial, no al que viene en el mensaje.
Ejercicio práctico: tu plan de ciberseguridad en 7 días
Dedica entre 15 y 30 minutos al día durante una semana. Al final tendrás tus cuentas y dispositivos mucho mejor protegidos que la mayoría.
| Día | Acción | Pilar que proteges |
|---|---|---|
| Día 1 | Haz una lista de tus cuentas importantes: correo, banco, redes, nube, trabajo. Marca las que comparten contraseña. | Confidencialidad |
| Día 2 | Activa la verificación en dos pasos en tu correo principal y en tu banco. | Confidencialidad |
| Día 3 | Instala un gestor de contraseñas y cambia las claves repetidas de tus cinco cuentas más importantes. | Confidencialidad |
| Día 4 | Actualiza el sistema operativo, el navegador y las apps de tu móvil y tu ordenador. Activa las actualizaciones automáticas. | Integridad |
| Día 5 | Configura una copia de seguridad automática y prueba restaurar un archivo. | Disponibilidad |
| Día 6 | Revisa accesos: sesiones abiertas, apps conectadas a tus cuentas y, si tienes un negocio, usuarios que ya no deberían tener acceso. | Confidencialidad |
| Día 7 | Acuerda con tu familia o equipo una «palabra clave» y una regla: ningún pedido urgente de dinero se atiende sin verificar por otro canal. | Integridad |
Qué hacer si sufres un incidente
Aunque hagas todo bien, algo puede fallar. Tener claros los primeros pasos reduce mucho el daño:
- Aísla el problema. Desconecta de internet el dispositivo afectado, sin apagarlo si puedes, para no perder información útil.
- Cambia las contraseñas de las cuentas comprometidas desde otro dispositivo seguro, empezando por el correo.
- Avisa a quien corresponda: tu banco si hay dinero en juego, tu equipo o proveedor de tecnología si es una empresa, y a tus contactos si están suplantando tu identidad.
- Denuncia. La mayoría de los países tiene canales oficiales para reportar delitos informáticos.
- Restaura desde tus copias y, una vez resuelto, analiza qué falló para que no se repita.
Cómo lo aprendes en Pulsión Digital
La ciberseguridad es, sobre todo, una habilidad humana: saber reconocer un riesgo y decidir bien bajo presión. En el curso de Ciberseguridad de Pulsión Digital la trabajas en 10 clases cortas (alrededor de una hora y media en total):
- Riesgos y amenazas: hacking, ingeniería social y phishing.
- Malware, ransomware y gestión de riesgo personal.
- Seguridad física, actualizaciones y software antimalware.
- Redes, wifi y seguridad en dispositivos móviles.
- Control de accesos y autenticación multifactor.
- Contraseñas, gestores de contraseñas y biometría.
- Criptografía, backups y firma digital.
- Ciberdelitos, suplantación, fraudes y respuesta ante incidentes.
- Seguridad en las organizaciones: dominios y sistemas de gestión.
- Continuidad de negocio y cultura de seguridad: el sistema completo.
Lo haces a tu propio ritmo, con un examen en cada clase, un tutor con IA que responde tus dudas, una comunidad de personas con intereses parecidos y un certificado al terminar.
Para complementar, el curso de Google Workspace te ayuda a configurar con seguridad el correo y los documentos de tu equipo, y el de IA local con Ollama te enseña a usar modelos de inteligencia artificial en tu propio equipo, sin enviar información sensible a terceros.
Preguntas frecuentes sobre la ciberseguridad
¿Qué es la ciberseguridad en palabras simples?
Es todo lo que haces para proteger tus dispositivos, cuentas y datos de robos, ataques y fallos. Incluye herramientas, como antivirus y copias de seguridad, y hábitos, como usar contraseñas únicas y desconfiar de mensajes urgentes.
¿Para qué sirve la ciberseguridad?
Sirve para proteger tu dinero, tu identidad y tu información, mantener un negocio funcionando, cumplir las leyes de protección de datos y resguardar servicios esenciales como la energía o la salud, que dependen de sistemas informáticos.
¿Cuáles son los tipos de ciberseguridad?
Los principales son la seguridad de redes, de dispositivos, de identidad y accesos, de datos, de aplicaciones, en la nube, de infraestructura crítica y la concienciación de las personas. Cada uno protege una parte distinta del ecosistema digital.
¿Cuál es la amenaza más común?
Según el informe de Verizon 2025, las vías de entrada más frecuentes son el abuso de credenciales robadas, la explotación de vulnerabilidades sin corregir y el phishing. El ransomware apareció en el 44 % de las brechas analizadas.
¿Las pequeñas empresas necesitan ciberseguridad?
Sí, y mucho. En el informe de Verizon 2025, el ransomware estuvo presente en el 88 % de las brechas de pymes, frente al 39 % en grandes empresas. Verificación en dos pasos, copias de seguridad y actualizaciones cubren buena parte del riesgo.
¿La inteligencia artificial hace más peligrosa la ciberseguridad?
Tiene dos caras. Los atacantes la usan para crear engaños más creíbles y suplantar voces, pero los defensores la usan para detectar ataques más rápido. El riesgo nuevo es compartir datos sensibles con herramientas de IA no autorizadas.
Conclusión
La ciberseguridad no es un producto que compras una vez, sino un conjunto de hábitos que proteges con constancia. Su objetivo es mantener tu información confidencial, íntegra y disponible. Los datos muestran que la mayoría de los ataques entra por credenciales robadas, fallos sin corregir o engaños, y el caso de Colonial Pipeline recuerda que una sola contraseña sin segundo factor puede paralizar a una gran empresa. Empieza por los cinco hábitos básicos y el plan de siete días: verificación en dos pasos, contraseñas únicas, actualizaciones, copias de seguridad y desconfianza ante la urgencia. Y si quieres entender el tema a fondo, el curso de Ciberseguridad de Pulsión Digital te guía paso a paso.
Fuentes consultadas
- Verizon (2025). 2025 Data Breach Investigations Report: Small- and Medium-Sized Business Snapshot.
- IBM (2025). 2025 Cost of a Data Breach Report: Navigating the AI rush without sidelining security.
- Blount, J. (2021). Testimony before the U.S. Senate Committee on Homeland Security & Governmental Affairs.
- Cybersecurity Dive (2021). Colonial CEO says ransomware hackers exploited legacy VPN.
- U.S. Department of Justice (2021). Department of Justice Seizes $2.3 Million in Cryptocurrency Paid to the Ransomware Extortionists Darkside.
- Microsoft (2023). How effective is multifactor authentication at deterring cyberattacks? Microsoft.
- NIST (2024). NIST Releases Version 2.0 of Landmark Cybersecurity Framework.
- Microsoft. ¿Qué es la ciberseguridad?